Operatör kontrollü AI kırmızı takım için ajan birinci MCP sunucusu
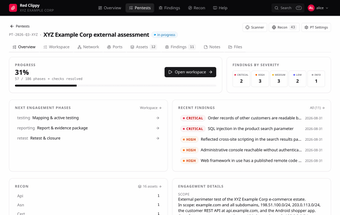
red-clippy, CSPF Kurucusu'ndan, pentest angajmanlarını yönetmek için standart bir LLM'yi proaktif bir güvenlik asistanına dönüştüren bir MCP sunucusudur. Varlıkları, bulguları ve kanıtları çerçeveler, böylece bir ajan yaşam döngüsü görevlerine katılabilir. Sunucu, ajan eylemlerini koordine etmek için bir doktrin el sıkışması, saldırı grafiği çıktıları ve araç çıktısı alımı içerir. Araç, denetimli, ajan destekli değerlendirme orkestrasyonu gerektiren siber güvenlik araştırmacıları, kırmızı takım üyeleri ve penetrasyon test uzmanlarını hedef alır.
Gerçekten hangi görevler için kullanabilirsiniz?
Bu araç, bir dil modelini penetrasyon testleri iş akışları için aktif bir kontrolör olarak konumlandırır. Kapsam ve varlık takibi, gözlem ve kanıt toplama, metodoloji kapsamı, bulgular yönetimi ve saldırı grafiği oluşturma gibi alanları kapsar. Kullanım senaryoları, tarayıcı çıktısını tek bir bağlamda toplamak, yapılandırılmış kanıt setleri üretmek ve izlenebilir bir katılım kaydı tutmak gibi işlemleri içerir. Görevi, tek seferlik raporlama görevlerinden ziyade pentest yaşam döngüsünü kapsar, böylece operatörler birden fazla araçtan gelen belgeleri merkezi hale getirebilir.
Ajans tarafından üretilen çıktılar ne kadar doğru ve disiplinlidir?
Model Bağlam Protokolü el sıkışması, oturum başlangıcında bir Kırmızı Ekip Talimatları belgesi sağlar ve ajansa işletim doktrini ve bağlam farkındalığına sahip talimatlar sunar. Bu yapı, çıktıları izlenen metodoloji kapsamı ve bulgular formatları ile eşleştirerek ajans kararlarını kısıtlar ve makine tarafından üretilen belgelerin doğrulanmasını kolaylaştırır. Doktrinler serbest biçimli yanıtları azaltır, ancak üretilen bulgular yine de resmi raporlama öncesinde insan doğrulaması gerektirir.
Hangi girdiler ve ortam gereklidir?
Bu araç, örneğin Claude Desktop gibi bir MCP uyumlu istemci ve güvenlik operatörü tarafından kontrol edilen yerel bir ortam gerektirir, varsayılan olarak:7337. Dış tarayıcılardan ve analiz araçlarından gelen çıktıları alır ve bu verileri ajans işleme için düzenler. Dağıtım, yerel yürütme ve operatör kontrolü varsayar; sunucu, kamu kaynaklarından gelen ham, denetlenmemiş veriler yerine yapılandırılmış araç çıktısını kabul edecek şekilde tasarlanmıştır.
Hangi operasyonel sınırlamalar ve güvenlik önlemleri önemlidir?
Proje, kamuya açık bir maruziyet için güçlendirilmemiştir ve operatör kontrolündeki makinelerde çalıştırılması amaçlanmıştır, bu nedenle barındırma seçimleri operasyonel riski belirler. Ajanslar, insan incelemesi gerektiren taslak öğeler olarak ele alınması en iyi olan eylemler ve belgeler üretir. Topluluk tartışmaları GitHub ve Kitploit'te görünmektedir, bu da ilgi olduğunu gösterir, ancak benimseyenlerin yüksek riskli katılımlarda araca güvenmeden önce yönetişim, kanıt doğrulama ve denetimli iş akışları planlaması gerekir.
Kimin benimsemesi ve ne zaman
Araç, makine tarafından üretilen eserleri disiplinli inceleme süreçlerine girdi olarak ele almaya ve ajan eylemleri etrafında yönetişimi sağlamaya hazır güvenlik ekiplerine uygundur. Elle müdahale etmeyen, bulut tabanlı otomasyon arayan gruplar veya resmi test denetimi eksik olan kuruluşlar için uygun değildir. Benimseme, ekiplerin bulguları düzeltme veya resmi raporlara taşımadan önce operatör denetimi, kanıt doğrulama ve insan onayı birleştirdiğinde fayda sağlar. Bu seçim, yönetişimi ve operatör disiplinini ödüllendirir.